

Resumo
Um sistema pode servir Portugal e depender de decisões tomadas fora do país. Este estudo técnico mostra como empresas, câmaras municipais e outras instituições ligam a sua atividade a plataformas externas para guardar dados, receber pagamentos, comunicar e desenvolver software. No cenário analisado predominam fornecedores dos Estados Unidos. Uma falha, uma suspensão de conta ou uma sanção pode, assim, condicionar serviços usados diariamente por cidadãos e organizações.
A análise parte de um portal fictício, construído com tecnologias correntes no desenvolvimento de sistemas, e cruza essas dependências com casos documentados e alternativas disponíveis. O resultado é um mapa de funções cujo controlo permanece fora da entidade que presta o serviço. A questão atravessa a administração pública, o comércio, a educação e os serviços essenciais: digitalizar aumenta a dependência quando a capacidade de operar e desenvolver continua nas mãos de terceiros. O estudo identifica capacidades que Portugal pode reforçar e propõe investimento coordenado em soluções sob controlo próprio.
Neste estudo, soberania digital é ter autoridade e meios para desenvolver e operar um serviço, com controlo sobre o código, os dados e a infraestrutura crítica. Esta definição operacional aproxima-se da análise de Wang, Ciriello e Richter (2026): a soberania depende da autoridade efetiva sobre infraestruturas e práticas, e não de eliminar toda a interdependência tecnológica.
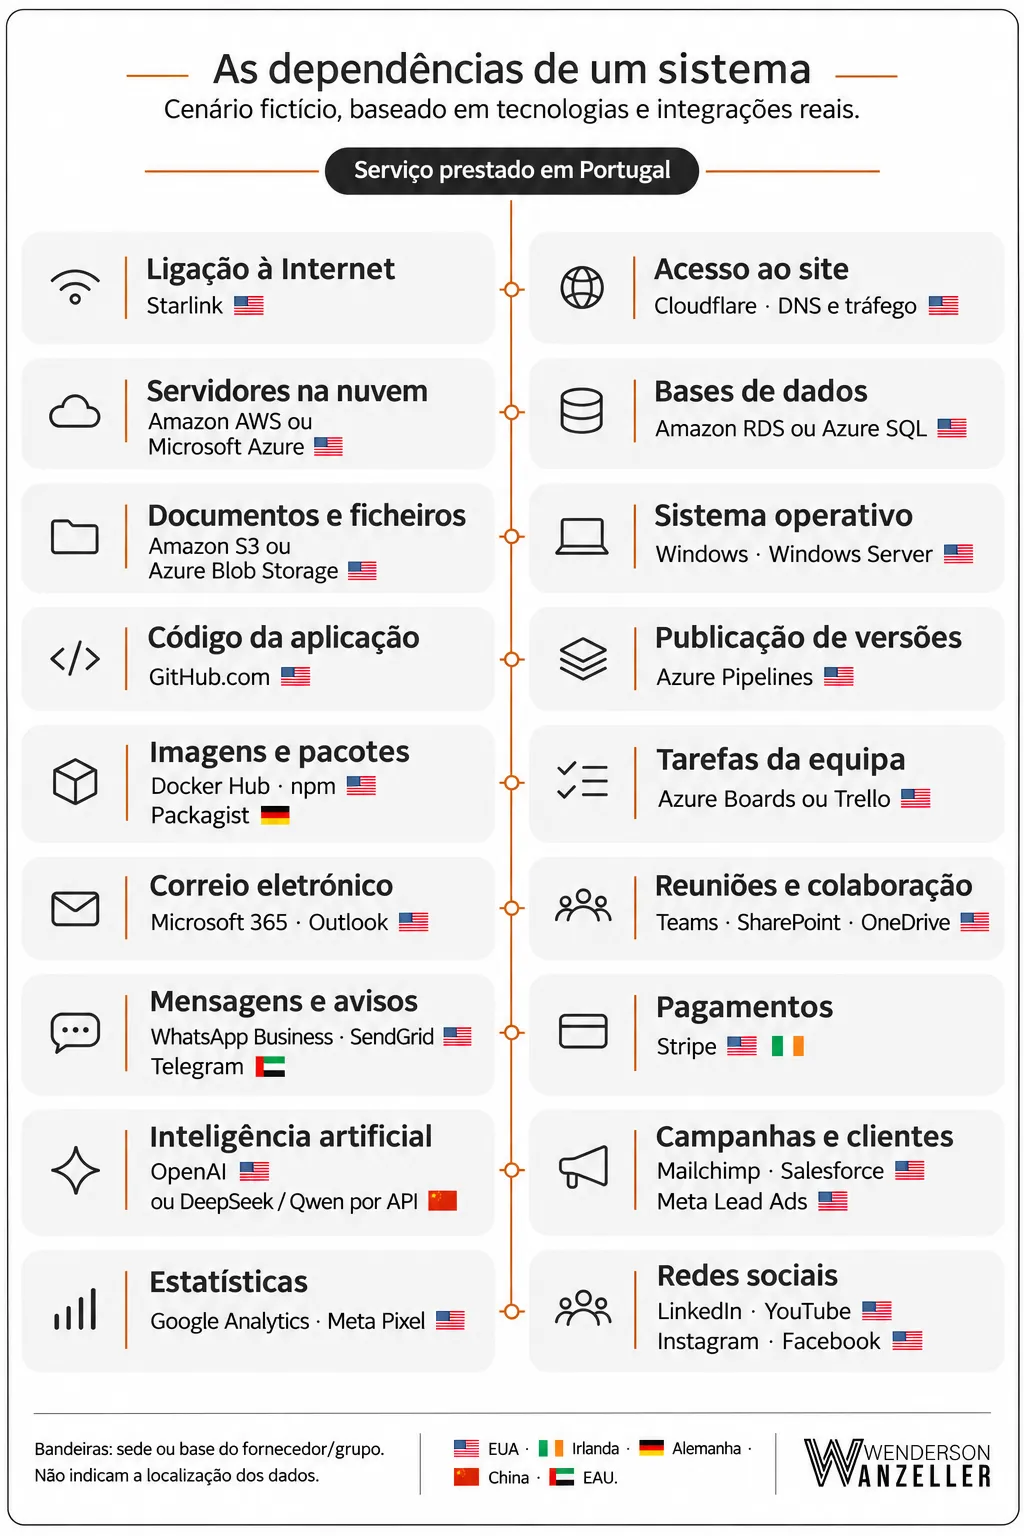
A entidade presta o serviço em Portugal. Os fornecedores externos controlam as plataformas que o sustentam. Nesta configuração, a equipa não controla as condições de acesso e de evolução dessas dependências: precisa dos fornecedores para consultar dados, confirmar pagamentos, enviar avisos e publicar correções. Quando uma plataforma é a única via para executar uma função, uma suspensão de conta pode bloquear essa parte da operação, mesmo que a aplicação tenha sido desenvolvida em Portugal.
Quem controla a operação?
Imagine um cidadão a pedir um documento, pagar uma taxa e receber o comprovativo num portal público. O portal é fictício, mas as tecnologias e as integrações são reais. O cenário combina práticas correntes de desenvolvimento para expor dependências que também podem existir numa empresa, escola ou instituição. Não corresponde a uma auditoria nem significa que todas as organizações utilizem estes fornecedores.
O percurso começa na ligação à Internet, que pode incluir a Starlink. A Cloudflare encaminha e protege o acesso ao portal. A aplicação funciona em servidores da Amazon AWS ou do Microsoft Azure. Numa implementação na AWS, o Amazon RDS guarda os registos dos pedidos e o S3 conserva os comprovativos; numa implementação no Azure, o Azure SQL e o Blob Storage podem cumprir essas duas funções. São opções de arquitetura, não componentes que tenham de estar todos ligados em simultâneo.
Quando a Stripe confirma uma cobrança, a aplicação regista o resultado e gera o documento. O SendGrid envia o aviso por correio eletrónico. O atendimento pode ainda integrar o WhatsApp Business ou um bot do Telegram. Se uma etapa usar a API de um modelo da OpenAI, da DeepSeek ou da Alibaba Cloud para classificar um pedido ou preparar uma resposta, essa função acrescenta outra dependência externa.
O sistema também depende dos meios usados para o construir e manter. O Windows ou o Windows Server pode executar aplicações nos postos de trabalho ou servidores; o GitHub.com guarda o código; o Azure Pipelines automatiza testes e publicações. O Docker empacota a aplicação, enquanto o Docker Hub distribui imagens e os registos npm e Packagist disponibilizam componentes usados pelo software. Ter código aberto não elimina a dependência de uma conta ou de um serviço externo necessário para o obter e publicar.
A equipa organiza tarefas no Azure Boards, que integra o Azure DevOps, ou no Trello. Usa o Outlook com Microsoft 365 para correio eletrónico, o Teams para reuniões e conversas e o SharePoint ou o OneDrive para ficheiros de trabalho. Assim, a dependência abrange tanto o sistema entregue ao público como a atividade de quem o administra.
Numa operação comercial, o Mailchimp distribui campanhas e o Salesforce guarda contactos e oportunidades, que podem chegar por formulários do Meta Lead Ads. Google Analytics e Meta Pixel medem visitas e ações. LinkedIn, YouTube, Instagram e Facebook distribuem conteúdos e concentram parte da relação com o público. Estas funções não interrompem todas o serviço da mesma forma: perder estatísticas não equivale a perder a base de dados, mas ambas são dependências que a organização deve conhecer.
Este olhar por camadas tem apoio na investigação: Brandl et al. (2026) analisam dependências de infraestruturas digitais europeias. O portal apresentado aqui é uma ilustração técnica própria, não uma reprodução da amostra nem uma medição da realidade portuguesa.
O que faz cada ferramenta?
Cada ferramenta resolve uma tarefa concreta. A explicação acompanha o mapa: primeiro o que mantém o sistema acessível, depois o que permite desenvolvê-lo e, por fim, os serviços que apoiam o trabalho e a relação com o público. A origem indicada refere-se ao fornecedor ou grupo identificado no mapa, não ao país de armazenamento de cada dado.
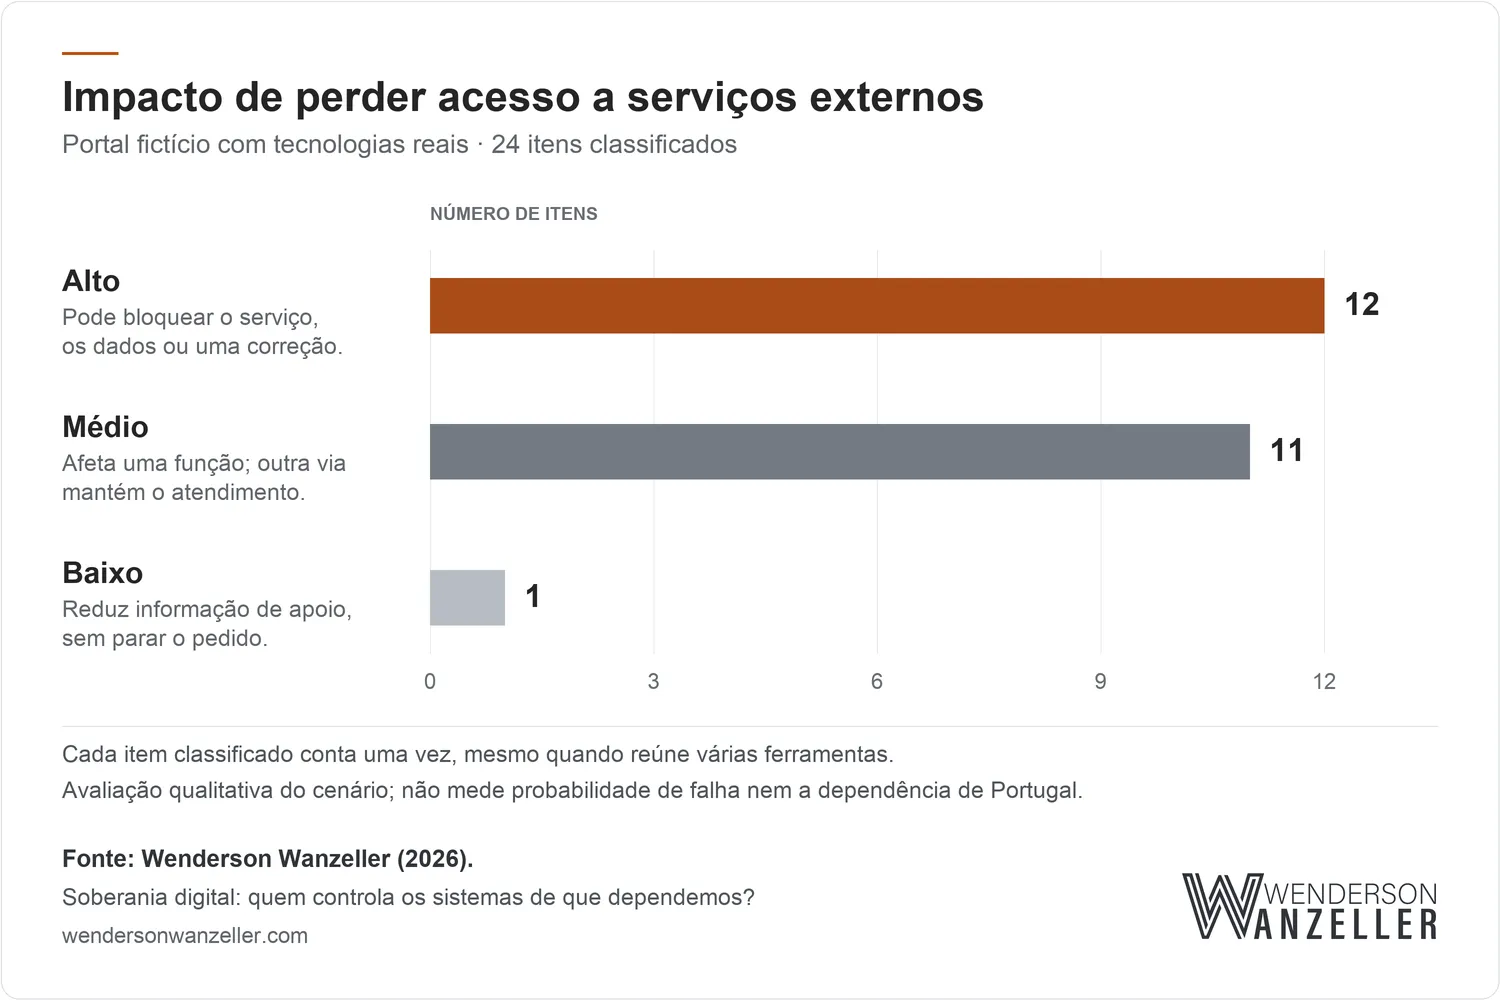
A escala seguinte classifica o impacto potencial de perder cada dependência no cenário descrito. É uma avaliação qualitativa do estudo: considera a função afetada, o alcance da interrupção e a existência de outro caminho. Não mede a probabilidade de falha, não atribui uma nota de segurança às marcas e não resulta de testes a estes fornecedores. Uma alternativa independente pode reduzir o impacto.
AltoPode bloquear o serviço, os dados ou uma correção indispensável.
MédioAfeta uma função ou o trabalho; outra via mantém o atendimento principal.
BaixoReduz informação de apoio, sem bloquear a operação principal do exemplo.
Níveis ordenados, sem percentagens, pontuações ou distâncias numéricas.
Infraestrutura: onde o serviço funciona
Starlink — ligação à Internet.Fornecedor/grupo: EUA. Liga o local à Internet por satélite. Pode servir de acesso principal ou de reserva. Se for a única ligação disponível, a sua interrupção isola o balcão, mesmo que os servidores continuem a funcionar noutro lugar.Impacto alto — se for a única ligação.
Cloudflare — caminho até ao site.Fornecedor/grupo: EUA. Pode indicar para onde o domínio aponta, encaminhar visitas e filtrar tráfego malicioso. Funciona entre o visitante e a aplicação. Uma falha nessa passagem pode tornar o site inacessível sem desligar o servidor onde ele está instalado.Impacto alto — quando todo o acesso passa por esse serviço.
Amazon AWS ou Microsoft Azure — servidores na nuvem.Fornecedor/grupo: EUA. Disponibilizam computadores e outros recursos num centro de dados do fornecedor. A equipa configura a aplicação, mas o acesso à infraestrutura continua sujeito à conta, ao contrato e às condições do serviço. Escolher uma região europeia não transfere, por si só, o controlo do fornecedor para a entidade cliente.Impacto alto — sem alojamento alternativo disponível.
Amazon RDS ou Azure SQL — bases de dados.Fornecedor/grupo: EUA. Guardam registos organizados, como pedidos, clientes e pagamentos, e permitem consultá-los e alterá-los. O fornecedor gere parte da infraestrutura e da manutenção. O Azure SQL, por exemplo, inclui gestão de atualizações e cópias de segurança. A entidade precisa de conhecer as condições para retirar os registos e utilizá-los noutro ambiente.Impacto alto — se os registos ficarem inacessíveis.
Amazon S3 ou Azure Blob Storage — documentos e ficheiros.Fornecedor/grupo: EUA. Guardam PDFs, imagens e anexos. São distintos da base de dados: o pedido pode continuar registado enquanto o respetivo comprovativo fica inacessível. O acesso aos ficheiros depende das permissões e da conta que controla o armazenamento.Impacto alto — se os documentos forem indispensáveis ao atendimento.
Cópias de segurança — uma segunda possibilidade de acesso. Uma cópia dentro da mesma conta não é uma alternativa independente a essa conta. Servidores próprios, nuvem e cópias externas à plataforma podem complementar-se. Importa conservar dados utilizáveis, com chaves e acessos controlados, e testar o restauro. Ter várias cópias sob o mesmo acesso mantém um ponto comum de dependência.
Windows e Windows Server — execução das aplicações.Fornecedor/grupo: EUA. São sistemas operativos: fazem a ligação entre o equipamento e os programas. A Microsoft define o suporte e distribui atualizações. A telemetria envia dados de diagnóstico conforme a edição e a configuração. A documentação da Microsoft descreve esses controlos. Instalar o software em Portugal não transfere o controlo do seu desenvolvimento.Impacto alto — quando a execução ou correção depende desta camada.
Desenvolvimento: como se cria uma nova versão
GitHub.com — código e histórico.Fornecedor/grupo: EUA. Guarda os ficheiros com as instruções da aplicação e as alterações feitas pela equipa. Uma cópia local pode preservar o código; tarefas, permissões e automatizações exigem tratamento próprio. O risco é concentrar os recursos de trabalho numa conta que a organização não controla integralmente.Impacto alto — sem cópia utilizável dos recursos de desenvolvimento.
Azure Pipelines — testes e publicação.Fornecedor/grupo: EUA. Executa passos automáticos para verificar o software e preparar uma nova versão. Integra o Azure DevOps, mas tem uma função diferente da gestão de tarefas. A equipa pode ter o código e ainda assim não conseguir entregar uma correção se depender exclusivamente desse serviço para publicar.Impacto alto — quando é a única via de publicação.
Docker e Docker Hub — preparar e distribuir a aplicação.Fornecedor/grupo: EUA. O Docker reúne o programa e os componentes necessários num pacote executável, chamado imagem. O Docker Hub é um serviço onde essas imagens podem ser guardadas e obtidas. Usar Docker não obriga a usar o Hub: a dependência externa aparece quando a equipa precisa desse registo para obter uma imagem indispensável.Impacto alto — para imagens indispensáveis obtidas apenas do Hub.
npm e Packagist — componentes prontos a usar.Fornecedor/grupo: npm: EUA; Packagist: Alemanha. Os seus registos disponibilizam pacotes que evitam reescrever funções já existentes: npm é usado no ecossistema JavaScript; Packagist, através do Composer, no PHP. Um pacote pode ter código aberto e continuar a ser obtido de um serviço externo. Ter as versões necessárias disponíveis é parte da capacidade de construir o sistema.Impacto alto — se faltar um pacote necessário à nova versão.
A investigação de Malka, Zacchiroli e Zimmermann (2025) estuda a reconstrução reprodutível de pacotes: obter novamente o mesmo resultado de compilação. É uma questão distinta de possuir o código e ajuda a perceber por que razão os componentes e o processo de construção também contam.
Operação: avisos, pagamentos e inteligência artificial
SendGrid — mensagens automáticas de correio eletrónico.Fornecedor/grupo: EUA. Permite à aplicação enviar confirmações, comprovativos e avisos. Não é a caixa de correio de um funcionário. Se o envio só existir por essa API, uma interrupção pode deixar o pedido concluído e o utilizador sem a mensagem.Impacto médio — o pedido fica registado, mas o aviso pode atrasar.
WhatsApp Business — atendimento e notificações.Fornecedor/grupo: EUA. Liga a organização a pessoas que utilizam o WhatsApp. A integração depende da plataforma e das regras da Meta. A proteção criptográfica das mensagens e o controlo sobre a conta, a integração e a continuidade do canal são questões diferentes.Impacto médio — com atendimento também disponível no portal.
Telegram — conversas, canais e bots.Fornecedor/grupo: base da equipa: Emirados Árabes Unidos. Um bot pode receber pedidos e enviar avisos automáticos pela API do Telegram. Disponibilizar uma API não entrega à organização o controlo sobre a rede de mensagens. Segundo a FAQ do Telegram, a equipa está sediada no Dubai; essa informação não identifica a localização de cada conversa.Impacto médio — com outro canal de atendimento disponível.
Stripe — cobrança.Fornecedor/grupo: EUA/Irlanda. Processa pagamentos e comunica o resultado à aplicação. Um pedido registado não comprova que a cobrança foi concluída. Quando não há outra integração disponível, a suspensão ou falha desse serviço pode impedir novas cobranças ou atrasar a confirmação das existentes.Impacto alto — quando não existe outra via de cobrança.
OpenAI, DeepSeek ou Qwen por API — funções de inteligência artificial.Fornecedor/grupo: OpenAI: EUA; DeepSeek e Qwen: China. A aplicação envia um pedido ao modelo e recebe uma resposta, por exemplo para classificar uma mensagem ou resumir um documento. A dependência inclui disponibilidade, versões, limites de uso e tratamento dos dados. O perfil de riscos do NIST (2024) enquadra os riscos da IA generativa. Neste estudo, interessa sobretudo quem controla o serviço incorporado. Executar um modelo em infraestrutura administrada em Portugal é diferente de chamar uma API externa, mesmo quando o modelo tem a mesma origem.Impacto alto — apenas quando a resposta da IA é obrigatória para avançar.
Trabalho: tarefas, correio e ficheiros
Azure Boards ou Trello — organização de tarefas.Fornecedor/grupo: EUA. Guardam o que há para fazer, quem é responsável e o estado do trabalho. Azure Boards é o módulo de tarefas do Azure DevOps. Ao mudar de ferramenta, é preciso considerar anexos, comentários, permissões e automatizações, para além da lista de tarefas.Impacto médio — afeta a coordenação da equipa.
Microsoft 365 e Outlook — correio eletrónico de trabalho.Fornecedor/grupo: EUA. No cenário de serviço alojado, as caixas de correio estão no Exchange Online, integrado no Microsoft 365, e o Outlook permite utilizá-las. O Outlook também pode ligar-se a outros serviços; o risco descrito aqui é o da caixa de correio alojada no fornecedor.Impacto médio — com o portal disponível para consulta e contacto.
Teams — conversas e reuniões.Fornecedor/grupo: EUA. Reúne mensagens, chamadas e reuniões da equipa. A dependência abrange a comunicação diária e o acesso ao histórico. Uma organização que concentra ali a coordenação do trabalho fica condicionada pela disponibilidade da plataforma.Impacto médio — afeta reuniões e coordenação.
SharePoint e OneDrive — ficheiros de trabalho.Fornecedor/grupo: EUA. Guardam e partilham documentos entre pessoas e equipas. O Teams utiliza estes serviços para ficheiros. Mudar de plataforma implica preservar documentos, permissões e ligações entre eles, não apenas descarregar uma pasta.Impacto médio — para ficheiros de trabalho fora da transação principal.
Relação com o público: campanhas, clientes e canais
Mailchimp — campanhas de correio eletrónico.Fornecedor/grupo: EUA. Organiza listas e envia newsletters ou campanhas. A organização depende da conta para gerir envios e consultar resultados. Deve conservar, sob controlo próprio e com os consentimentos aplicáveis, os contactos e conteúdos necessários à sua comunicação.Impacto médio — interrompe campanhas, mantendo o portal acessível.
Salesforce — histórico dos clientes.Fornecedor/grupo: EUA. É um CRM: reúne contactos, oportunidades comerciais e registos de relacionamento. O problema surge quando esse histórico só pode ser consultado ou utilizado dentro da plataforma. Exportar dados ajuda, mas não transfere automaticamente os processos e integrações construídos à sua volta.Impacto médio — para gestão comercial separada do atendimento principal.
Meta Lead Ads — contactos recolhidos em anúncios.Fornecedor/grupo: EUA. Permite preencher um formulário dentro da plataforma da Meta e encaminhar o contacto para a empresa. Um formulário no site próprio oferece outro ponto de entrada e evita concentrar toda a captação num único canal.Impacto médio — com formulários também no site próprio.
Google Analytics e Meta Pixel — medição.Fornecedor/grupo: EUA. Recolhem eventos, como visitas e ações realizadas no site, de acordo com a configuração e o consentimento aplicável. Apoiam a análise de audiência e publicidade. A sua indisponibilidade pode afetar a medição sem impedir uma compra ou um pedido; esse impacto é diferente do de uma falha no pagamento.Impacto baixo — neste exemplo, a medição não condiciona o pedido.
LinkedIn, YouTube, Instagram e Facebook — distribuição de conteúdos.Fornecedor/grupo: EUA. Aproximam a organização de públicos que já usam essas redes. A plataforma, porém, define as regras da conta e da distribuição. Seguidores, alcance e conteúdos publicados não equivalem a um canal controlado pela organização.Impacto médio — com conteúdos e serviços preservados no site próprio.
Poell, Nieborg e van Dijck (2019) descrevem como as plataformas estendem a sua infraestrutura e as suas regras a outras atividades económicas e sociais. Essa análise ajuda a enquadrar o problema: a dependência não está apenas num servidor, mas também na forma de chegar ao público.
O site próprio deve ser a fonte principal; as redes sociais, canais complementares. A recomendação deste estudo é publicar informação essencial, contactos, avisos e serviços no domínio da organização e usar as redes para lhes dar alcance. Esta estratégia pode começar já e reduz a concentração da comunicação numa conta externa. Exige também controlo efetivo sobre o alojamento, os dados e os acessos do site; ter um domínio próprio, isoladamente, não garante soberania.
A classificação dos 24 itens deste cenário distribui-se pelos seguintes níveis de impacto.
O que já aconteceu em Portugal e no mundo
A dependência torna-se visível quando uma organização perde acesso a recursos que não controla. Os casos seguintes separam impactos confirmados em Portugal de precedentes internacionais. A causa importa: uma sanção altera o acesso permitido; uma falha técnica interrompe uma função; um ciberataque também pode desencadear uma interrupção. Nenhum incidente, por si só, prova falta de soberania. A questão deste estudo é outra: quem controlava o recurso afetado e que capacidade tinha a organização para decidir e agir sem depender da intervenção externa?
Em Portugal: impactos confirmados
-
Microsoft 365: dificuldades no Governo e na Administração Pública
Em 12 e 13 de novembro de 2026, uma falha na infraestrutura da Microsoft afetou sobretudo o acesso ao correio do Exchange Online pelo Outlook e algumas funcionalidades do Teams e do SharePoint que dependiam desse serviço, segundo o relatório preliminar da Microsoft. A Secretaria-Geral do Governo confirmou dificuldades em Portugal, embora as entidades tenham mantido a atividade por meios alternativos. O trabalho era nacional; a correção da plataforma partilhada dependia do fornecedor. O caso mostra uma limitação de controlo operacional, não uma restrição por sanções.
-
Cloudflare: sites portugueses afetados por uma falha externa
Em 18 de novembro de 2025, a Cloudflare atribuiu a interrupção a um erro interno, e não a um ciberataque. O ECO confirmou dificuldades no próprio site e relatou intermitência nos sites da Lusa e do Observador. O problema podia estar no intermediário que recebe e encaminha o tráfego, mesmo sem falha no servidor do site. Isso ficou documentado também pela Resend, cujos pedidos eram bloqueados antes de chegarem à AWS. A dependência estava no caminho de acesso, sob operação de um terceiro.
-
CrowdStrike: efeitos no check-in e no embarque em Portugal
Em 19 de julho de 2024, uma atualização defeituosa do CrowdStrike Falcon provocou falhas em dispositivos Windows. A Microsoft estimou 8,5 milhões de dispositivos afetados no mundo. Em Portugal, a ANA explicou à Lusa que algumas companhias aéreas e empresas de assistência em terra enfrentavam problemas no check-in e no embarque; os sistemas informáticos dos aeroportos portugueses não tinham sido diretamente afetados. O exemplo revela uma dependência em cadeia: o serviço local pode sofrer através dos parceiros, mesmo quando os seus próprios sistemas continuam disponíveis.
No mundo: precedentes de restrição e dependência
Fora de Portugal, há casos em que o acesso foi limitado por sanções e outros em que uma falha se propagou dentro de uma plataforma. Não se presume que Portugal enfrentará as mesmas medidas. Estes precedentes mostram mecanismos já observados e permitem distinguir a capacidade técnica de prestar um serviço da autorização para o continuar a fornecer.
-
GitHub: acesso a repositórios privados restringido no Irão
Em 2019, para cumprir sanções dos Estados Unidos, o GitHub restringiu aos programadores no Irão o acesso a serviços como os repositórios privados. Os repositórios públicos continuaram acessíveis. Em janeiro de 2021, a empresa anunciou uma licença do Governo dos Estados Unidos que permitiu restabelecer o acesso completo. A restrição podia atingir pessoas e organizações devido à sua localização, sem depender de uma falha no software. Uma aplicação instalada podia continuar a funcionar enquanto a equipa perdia uma via para preparar a próxima versão. O caso documenta uma restrição de acesso, não a apropriação do código ou dos dados.
-
Nayara: correio e dados empresariais condicionados por sanções
Em julho de 2025, a Microsoft suspendeu serviços à refinadora indiana Nayara Energy após sanções da União Europeia. Segundo a Reuters, que ouviu a Microsoft e acompanhou o processo judicial, a Nayara declarou que os trabalhadores tinham ficado sem acesso ao correio e a dados necessários à atividade diária. A Microsoft confirmou o restabelecimento dos serviços em 30 de julho. O precedente não depende de um ataque nem de avaria: uma medida adotada noutra jurisdição condicionou ferramentas de trabalho de uma empresa na Índia. Aqui, as sanções eram europeias, o que mostra que a questão não se limita aos Estados Unidos.
-
Addameer: dados conservados, mas acesso sujeito a autorização
Numa resposta aos relatores das Nações Unidas, a própria Microsoft confirmou ter desativado contas da organização palestiniana Addameer abrangidas pelas sanções americanas impostas em junho de 2025. A empresa declarou conservar os dados da maioria das subscrições afetadas, mas explicou que o restabelecimento do acesso aos serviços e aos dados exigia autorização regulatória, incluindo uma licença da autoridade americana responsável pelas sanções. Sem avaliar o mérito da sanção, o ponto técnico é claro: conservar os dados não equivale a poder aceder a eles. O acesso ficou dependente de uma decisão externa à organização.
-
AWS: uma falha interna propagada a serviços dependentes
No incidente de outubro de 2025 na região da Virgínia do Norte, a AWS identificou uma falha na gestão automática dos endereços do DynamoDB, um serviço de bases de dados. O problema afetou ligações ao serviço e propagou-se a outras funções, incluindo a criação de novos servidores EC2. A AWS esclareceu que os servidores EC2 já em funcionamento permaneceram operacionais. Não foi uma indisponibilidade de toda a nuvem mundial. O caso mostra que contratar vários serviços do mesmo fornecedor pode conservar uma dependência comum: a correção da infraestrutura interna continuava nas mãos desse operador.
Os casos portugueses mostram efeitos locais de dependências partilhadas; os precedentes internacionais mostram também o acesso condicionado por decisões de outras jurisdições. A leitura de soberania não confunde esses mecanismos nem promete eliminar incidentes. Procura identificar o que a organização controla, o que consegue substituir e onde continua dependente da decisão ou intervenção de terceiros. É essa distinção que orienta os cenários seguintes.
O que ainda pode falhar neste cenário
Os cenários seguintes aplicam ao portal fictício o enquadramento de Wang, Ciriello e Richter (2026): a soberania depende das infraestruturas, dos atores interdependentes e das práticas que permitem exercer autoridade efetiva. Um serviço disponível pode continuar fora do controlo de quem dele depende.
Aplicamos quatro perguntas: quem decide o acesso; quem controla os dados; quem consegue operar e alterar o sistema; e quem consegue substituir uma dependência crítica? A literatura sustenta o enquadramento; as consequências abaixo são hipóteses deste estudo, condicionadas pela arquitetura e pelos meios disponíveis. Não são previsões nem probabilidades medidas para Portugal.
-
O serviço funciona, mas deixa de estar acessível
Se a Starlink for a única ligação de um balcão, a interrupção desse acesso pode isolá-lo. Se o tráfego do portal passar obrigatoriamente pela Cloudflare, uma falha ou restrição nesse intermediário pode impedir que os pedidos cheguem à aplicação. Os servidores podem continuar ligados e os dados intactos: o bloqueio está no caminho até ao serviço.
Consequência possível: o público não consegue entrar, apresentar pedidos ou acompanhar processos; a equipa também pode perder o acesso remoto. Kashaf, Sekar e Agarwal (2020) demonstram como dependências diretas e indiretas de infraestrutura expõem vários sites a falhas partilhadas. Ter dois fornecedores não garante independência quando ambos dependem do mesmo intermediário.
-
Os dados ficam inacessíveis e as operações por concluir
Uma falha de alojamento na AWS ou no Azure pode impedir a consulta e o registo de informação. Uma restrição que abranja a conta pode afetar simultaneamente os dados no RDS ou Azure SQL, os documentos no S3 ou Blob Storage e as cópias guardadas sob o mesmo acesso. Os termos da AWS preveem situações de suspensão e de cessação para cumprimento de obrigações legais. A perda de acesso não implica que os dados tenham sido apagados, mas pode impedir a organização de os utilizar.
Consequência possível: a equipa fica sem consultar processos, comprovar operações ou concluir atendimentos. Nos pagamentos, uma interrupção da Stripe pode deixar uma venda registada sem confirmação da cobrança. A documentação da Stripe distingue os estados do pagamento: a ausência de resposta não permite concluir que o cliente não pagou. O problema já ultrapassa a disponibilidade do site e chega à execução da atividade.
-
A aplicação continua no ar, mas a equipa perde capacidade de a alterar
Uma restrição no GitHub ou no Azure Pipelines pode retirar acesso ao repositório ou à automatização que prepara uma nova versão. Mesmo com uma cópia do código, a publicação pode depender de uma imagem do Docker Hub ou de pacotes do npm e do Packagist que não estejam preservados localmente. A aplicação instalada não tem de parar de imediato; o bloqueio pode surgir quando é preciso corrigi-la ou adaptá-la.
Consequência possível: um erro conhecido continua a afetar utilizadores porque a equipa não consegue entregar a correção. Malka, Zacchiroli e Zimmermann (2025) estudam a reconstrução reprodutível de pacotes. O trabalho sustenta a importância de dominar o processo que transforma o código num programa executável.
-
Uma integração deixa de responder e bloqueia outras funções
Uma falha do WhatsApp Business, Telegram ou SendGrid pode interromper avisos de marcações e respostas ao público. Se a aplicação exigir uma resposta da OpenAI, DeepSeek ou Qwen para avançar, a indisponibilidade dessa API pode deixar pedidos pendentes. O referencial técnico do NIST (2024) aborda a dependência de fornecedores de IA e as alternativas para falhas de terceiros.
Consequência possível: uma falha aparentemente limitada aos avisos ou à IA passa a bloquear o atendimento. Se a aplicação esperar demasiado por respostas externas e esgotar os recursos partilhados, outras funções também podem parar. O capítulo Addressing Cascading Failures explica esse mecanismo. Ele depende da programação e do isolamento das integrações; não resulta automaticamente de o sistema ser monolítico, nem desaparece apenas por o dividir em vários serviços.
-
A organização perde instrumentos de trabalho e o contacto com o público
Sem Azure Boards ou Trello, a equipa pode perder tarefas e histórico; sem Teams, Exchange Online, SharePoint ou OneDrive, perde acesso a comunicações e documentos. Salesforce, Mailchimp e Meta Lead Ads podem deixar de fornecer contactos e campanhas. Já uma falha no Google Analytics ou Meta Pixel prejudica a medição, sem necessariamente impedir vendas ou atendimento.
Consequência possível: a equipa deixa de saber o que está pendente e perde canais para informar o público. Se avisos e contactos existirem apenas no LinkedIn, YouTube, Instagram ou Facebook, perder essas contas retira o principal ponto de contacto. Poell, Nieborg e van Dijck (2019) enquadram esse poder das plataformas sobre infraestruturas, mercados e regras de participação.
O impacto agrava-se quando as dependências se acumulam: a organização pode ficar sem receber pedidos, consultar dados, confirmar pagamentos e avisar o público ao mesmo tempo. Vendas, entregas e atendimentos ficam por concluir. Este cenário exige dependências comuns ou falhas encadeadas; não se presume que todas as ferramentas parem em conjunto.
A questão de soberania é a capacidade que resta para decidir e agir. Estes cenários permitem passar do diagnóstico às alternativas: identificar as funções que precisam de controlo próprio, as capacidades disponíveis e o que falta desenvolver.
Alternativas e capacidades a desenvolver em Portugal
Os casos documentados e os cenários de risco ajudam a definir o que uma alternativa precisa de assegurar. A resposta tem duas frentes: aproveitar capacidades já identificadas em Portugal e desenvolver ou reforçar as restantes. A tabela relaciona cada função com esse objetivo. Os operadores mencionados são exemplos de oferta no país, sujeitos à avaliação de quem administra a solução, das dependências que mantém e do controlo que fica com a entidade cliente. Não constituem uma certificação de soberania nem uma recomendação de contratação.
Desenvolver em Portugal não significa reescrever tudo de raiz. Pode significar adaptar software aberto, criar integrações e assegurar operação, manutenção e evolução por equipas no país. O Linux é uma base possível para essa capacidade. A indicação «desenvolver ou reforçar» é uma proposta do estudo: não afirma que a função esteja ausente do mercado português nem pressupõe uma substituição imediata.
| Serviço ou dependência atual | Ponto de partida em Portugal | Função a assegurar |
|---|---|---|
| Stripe | SIBS Payment Gateway | Cobranças online com cartões, MULTIBANCO e MB WAY, mediante adesão e contrato. Avaliar as funções e os intervenientes de cada meio de pagamento; não equivale a todo o catálogo da Stripe. |
| Servidores da AWS ou do Azure | MEO Empresas — Servidores Privados | Computação em servidores virtuais. Confirmar região, administração, cópias e dependências da solução contratada. Esta capacidade não substitui automaticamente os restantes serviços de AWS ou Azure. |
| Gestão do servidor da aplicação | domínios.pt — Gestão de Servidor | Monitorização e manutenção do sistema operativo e painel. O cliente não dispõe de acesso root neste serviço; o controlo técnico e a manutenção da aplicação exigem avaliação própria. |
| Bases de dados no RDS ou Azure SQL | Desenvolver ou reforçar | Serviços de bases de dados administrados em Portugal, com cópias, exportação e manutenção sob controlo definido. Adaptar as aplicações e os dados quando o motor utilizado for diferente. |
| Documentos no S3 ou Blob Storage | Desenvolver ou reforçar | Armazenamento de documentos e ficheiros, com gestão de acessos, chaves e cópias independentes. Assegurar compatibilidade ou adaptar as integrações da aplicação. |
| Encaminhamento e proteção pela Cloudflare | Desenvolver ou reforçar | DNS, distribuição e proteção de tráfego com operação e competências em Portugal. Dimensionar a capacidade e as ligações para o serviço que se pretende assegurar. |
| GitHub.com e Azure Pipelines | Desenvolver ou reforçar | Uma plataforma para guardar código, testar e publicar versões, com administração, histórico e automatizações sob controlo local. Pode assentar em software aberto existente. |
| Docker Hub, npm e Packagist | Desenvolver ou reforçar | Registos próprios de imagens e pacotes, com as versões necessárias, verificação de integridade e atualização. Não exige substituir Docker nem reescrever os componentes utilizados. |
| Azure Boards ou Trello | Desenvolver ou reforçar | Gestão de projetos e tarefas, preservando comentários, anexos, permissões e histórico. Integrar com os repositórios e os processos de trabalho das equipas. |
| Teams, WhatsApp Business ou Telegram | Desenvolver ou reforçar | Comunicação institucional, reuniões e atendimento em canais administrados em Portugal. A adesão dos utilizadores e a ligação aos canais atuais fazem parte do desenvolvimento. |
| Exchange Online, SharePoint e OneDrive | Desenvolver ou reforçar | Correio institucional, documentos partilhados e colaboração, com regras de acesso, retenção e transferência. São funções distintas que podem exigir mais de uma solução. |
| SendGrid, Mailchimp, Salesforce e Meta Lead Ads | Desenvolver ou reforçar | Envio de avisos, campanhas e gestão da relação com clientes, integrados com formulários no site próprio. Aproveitar soluções existentes e desenvolver as integrações em falta. |
| Google Analytics e Meta Pixel | Desenvolver ou reforçar | Medição do canal próprio, com dados e tratamento controlados e respeito pelos consentimentos aplicáveis. Não reproduz as funções internas das plataformas de publicidade. |
| OpenAI, DeepSeek ou Qwen por API | Desenvolver ou reforçar | Serviços de IA executados e administrados em Portugal. Avaliar modelos disponíveis, licenças, qualidade e requisitos de processamento; não exige treinar todos os modelos de raiz. |
| LinkedIn, YouTube, Instagram e Facebook | Desenvolver ou reforçar | Publicação, vídeo e interação sob governação própria, ligados ao site da organização e a redes abertas. Financiar operação, moderação e adoção; a audiência não se transfere automaticamente. |
| Ligação por Starlink | Reforçar a autonomia de conectividade | Combinar acessos e percursos independentes, com gestão e capacidade de intervenção local. Onde só o satélite oferece cobertura, identificar a dependência remanescente; não presumir uma alternativa nacional imediata. |
| Windows e Windows Server | Desenvolver capacidade de adoção de Linux | Adaptar aplicações e preparar suporte, manutenção e administração local sobre software aberto. O objetivo é dominar a operação e a evolução necessárias, sem criar um sistema operativo de raiz. |
Pontos de partida e capacidades a desenvolver ou reforçar em Portugal
-
- Serviço ou dependência atual
- Stripe
- Ponto de partida em Portugal
- SIBS Payment Gateway
- Função a assegurar
- Cobranças online com cartões, MULTIBANCO e MB WAY, mediante adesão e contrato. Avaliar as funções e os intervenientes de cada meio de pagamento; não equivale a todo o catálogo da Stripe.
-
- Serviço ou dependência atual
- Servidores da AWS ou do Azure
- Ponto de partida em Portugal
- MEO Empresas — Servidores Privados
- Função a assegurar
- Computação em servidores virtuais. Confirmar região, administração, cópias e dependências da solução contratada. Esta capacidade não substitui automaticamente os restantes serviços de AWS ou Azure.
-
- Serviço ou dependência atual
- Gestão do servidor da aplicação
- Ponto de partida em Portugal
- domínios.pt — Gestão de Servidor
- Função a assegurar
- Monitorização e manutenção do sistema operativo e painel. O cliente não dispõe de acesso root neste serviço; o controlo técnico e a manutenção da aplicação exigem avaliação própria.
-
- Serviço ou dependência atual
- Bases de dados no RDS ou Azure SQL
- Ponto de partida em Portugal
- Desenvolver ou reforçar
- Função a assegurar
- Serviços de bases de dados administrados em Portugal, com cópias, exportação e manutenção sob controlo definido. Adaptar as aplicações e os dados quando o motor utilizado for diferente.
-
- Serviço ou dependência atual
- Documentos no S3 ou Blob Storage
- Ponto de partida em Portugal
- Desenvolver ou reforçar
- Função a assegurar
- Armazenamento de documentos e ficheiros, com gestão de acessos, chaves e cópias independentes. Assegurar compatibilidade ou adaptar as integrações da aplicação.
-
- Serviço ou dependência atual
- Encaminhamento e proteção pela Cloudflare
- Ponto de partida em Portugal
- Desenvolver ou reforçar
- Função a assegurar
- DNS, distribuição e proteção de tráfego com operação e competências em Portugal. Dimensionar a capacidade e as ligações para o serviço que se pretende assegurar.
-
- Serviço ou dependência atual
- GitHub.com e Azure Pipelines
- Ponto de partida em Portugal
- Desenvolver ou reforçar
- Função a assegurar
- Uma plataforma para guardar código, testar e publicar versões, com administração, histórico e automatizações sob controlo local. Pode assentar em software aberto existente.
-
- Serviço ou dependência atual
- Docker Hub, npm e Packagist
- Ponto de partida em Portugal
- Desenvolver ou reforçar
- Função a assegurar
- Registos próprios de imagens e pacotes, com as versões necessárias, verificação de integridade e atualização. Não exige substituir Docker nem reescrever os componentes utilizados.
-
- Serviço ou dependência atual
- Azure Boards ou Trello
- Ponto de partida em Portugal
- Desenvolver ou reforçar
- Função a assegurar
- Gestão de projetos e tarefas, preservando comentários, anexos, permissões e histórico. Integrar com os repositórios e os processos de trabalho das equipas.
-
- Serviço ou dependência atual
- Teams, WhatsApp Business ou Telegram
- Ponto de partida em Portugal
- Desenvolver ou reforçar
- Função a assegurar
- Comunicação institucional, reuniões e atendimento em canais administrados em Portugal. A adesão dos utilizadores e a ligação aos canais atuais fazem parte do desenvolvimento.
-
- Serviço ou dependência atual
- Exchange Online, SharePoint e OneDrive
- Ponto de partida em Portugal
- Desenvolver ou reforçar
- Função a assegurar
- Correio institucional, documentos partilhados e colaboração, com regras de acesso, retenção e transferência. São funções distintas que podem exigir mais de uma solução.
-
- Serviço ou dependência atual
- SendGrid, Mailchimp, Salesforce e Meta Lead Ads
- Ponto de partida em Portugal
- Desenvolver ou reforçar
- Função a assegurar
- Envio de avisos, campanhas e gestão da relação com clientes, integrados com formulários no site próprio. Aproveitar soluções existentes e desenvolver as integrações em falta.
-
- Serviço ou dependência atual
- Google Analytics e Meta Pixel
- Ponto de partida em Portugal
- Desenvolver ou reforçar
- Função a assegurar
- Medição do canal próprio, com dados e tratamento controlados e respeito pelos consentimentos aplicáveis. Não reproduz as funções internas das plataformas de publicidade.
-
- Serviço ou dependência atual
- OpenAI, DeepSeek ou Qwen por API
- Ponto de partida em Portugal
- Desenvolver ou reforçar
- Função a assegurar
- Serviços de IA executados e administrados em Portugal. Avaliar modelos disponíveis, licenças, qualidade e requisitos de processamento; não exige treinar todos os modelos de raiz.
-
- Serviço ou dependência atual
- LinkedIn, YouTube, Instagram e Facebook
- Ponto de partida em Portugal
- Desenvolver ou reforçar
- Função a assegurar
- Publicação, vídeo e interação sob governação própria, ligados ao site da organização e a redes abertas. Financiar operação, moderação e adoção; a audiência não se transfere automaticamente.
-
- Serviço ou dependência atual
- Ligação por Starlink
- Ponto de partida em Portugal
- Reforçar a autonomia de conectividade
- Função a assegurar
- Combinar acessos e percursos independentes, com gestão e capacidade de intervenção local. Onde só o satélite oferece cobertura, identificar a dependência remanescente; não presumir uma alternativa nacional imediata.
-
- Serviço ou dependência atual
- Windows e Windows Server
- Ponto de partida em Portugal
- Desenvolver capacidade de adoção de Linux
- Função a assegurar
- Adaptar aplicações e preparar suporte, manutenção e administração local sobre software aberto. O objetivo é dominar a operação e a evolução necessárias, sem criar um sistema operativo de raiz.
Faz sentido usar um serviço global enquanto não houver um substituto adequado. O erro é adiar o trabalho de criar essa alternativa.
— Wenderson Wanzeller
Como coordenar o desenvolvimento em Portugal
Transformar esses pontos de partida em serviços utilizáveis exige coordenação, competências e investimento continuado. Portugal já dispõe de estruturas e planos para esse esforço. A proposta deste estudo parte desse enquadramento e liga os objetivos de soberania à capacidade efetiva de desenvolver, operar e alterar os sistemas.
Estruturas e planos já existentes
A Agência para a Reforma Tecnológica do Estado (ARTE) tem competências de coordenação da transformação tecnológica, arquitetura dos sistemas, dados e requisitos de aquisição. Desde abril de 2026, a Rede de Simplificação e Tecnologias do Estado reúne a coordenação política, uma comissão intersetorial e grupos técnicos. A sua missão inclui articular investimentos, sistemas e serviços públicos digitais.
O Plano de Ação 2026–2027 da Estratégia Digital Nacional já prevê colaboração com empresas e centros de investigação, apoio a startups, competências digitais e infraestruturas soberanas. O Plano Nacional de Nuvem Soberana, aprovado em maio de 2026, vai além do alojamento: prevê inventariar dependências e definir requisitos de controlo dos dados, da operação e do software conforme a criticidade. Atribui funções à ARTE e ao Centro Nacional de Cibersegurança, sob acompanhamento da Rede, e fixa junho de 2027 para a qualificação dos processos da Administração Pública. Estes são compromissos aprovados; a sua execução tem de ser demonstrada por resultados.
O contributo deste estudo
A investigação ajuda a avaliar como organizar esse esforço. Fratini et al. (2024) analisaram 271 artigos revistos por pares e distinguiram quatro modelos de soberania digital. A análise recomenda combinar capacidade de adaptação, investimento público em inovação e participação do mercado, reconhecendo que a eficácia depende do contexto. Esta base sustenta a articulação entre Estado, empresas e investigação.
A proposta é usar a coordenação existente para desenvolver e demonstrar capacidades nas funções do mapa. Em cada projeto, importa identificar o que já existe, a dependência que se pretende reduzir, a equipa responsável e o financiamento para desenvolvimento e manutenção. Empresas portuguesas, startups e universidades podem adaptar componentes abertos ou criar soluções onde as ofertas existentes não respondam aos requisitos. A contratação e a avaliação devem exigir provas de controlo dos dados, interoperabilidade e capacidade de alterar o sistema, com resultados públicos que permitam verificar o progresso.
Exemplos que ajudam a concretizar a proposta
O Tchap mostra como essa capacidade pode ser organizada para uma função concreta. É um serviço de mensagens para o setor público francês, financiado pela direção interministerial do digital e baseado no protocolo aberto Matrix. Segundo a documentação oficial, o Estado controla a infraestrutura e o desenvolvimento. É um precedente para estudar comunicações públicas sob controlo próprio; a adoção em Portugal exigiria definir requisitos, operação e suporte locais.
Na comunicação com o público, o Mastodon permite operar serviços interligados de publicação, e o PeerTube, desenvolvido pela associação francesa Framasoft, permite alojar e distribuir vídeo em servidores próprios. São bases de software para construir serviços, não uma rede europeia única nem uma garantia automática de soberania. A proposta para Portugal é avaliar projetos com alojamento, moderação, manutenção e responsabilidade definidos, em articulação com iniciativas europeias.
O piloto EU Voice/EU Video do EDPS, baseado nessas tecnologias, encerrou em maio de 2024. O balanço do EDPS refere dificuldades em assegurar apoio e recursos continuados. A experiência reforça uma exigência prática: financiar também as equipas e a operação ao longo do tempo. O passo seguinte é traduzir estas orientações num projeto com entregas verificáveis.
Por onde começar: um piloto público completo
Reuniões e protocolos têm de se traduzir num sistema utilizável, com equipa, financiamento e manutenção assegurados. Propõe-se começar por uma entidade pública e um problema delimitado: por exemplo, receber um pedido municipal, acompanhar o processo e entregar a resposta. O piloto deve abranger a cadeia necessária a esse serviço — acesso, servidores, dados, documentos, mensagens e meios de desenvolvimento — com controlo técnico e contratual demonstrável. O objetivo é desenvolver essa capacidade agora, antes de uma crise impor escolhas apressadas.
Para a infraestrutura, podem ser avaliados os servidores da Plenit, de Espanha, ou os servidores privados da MEO, em Portugal. São pontos de partida, sujeitos à avaliação da região contratada, da administração, dos componentes e das condições de saída. A documentação técnica de ambos os operadores identifica tecnologias de terceiros: contratar uma empresa europeia não elimina, por si só, essas dependências. A mobilização deve combinar uma chamada aberta com contactos diretos a operadores, empresas de software, universidades e startups, definindo quem fornece infraestrutura, quem desenvolve e quem mantém cada serviço.
A figura seguinte aplica essa orientação às funções do mapa inicial. Distingue ofertas existentes de capacidades a implementar com componentes reutilizáveis e equipas responsáveis. O acesso ao site, as bases de dados, os documentos e as mensagens devem ter uma via de operação que a entidade consiga administrar e alterar. Quando houver necessidade de IA, o AMALIA pode ser avaliado para execução própria, como uma componente desse sistema.
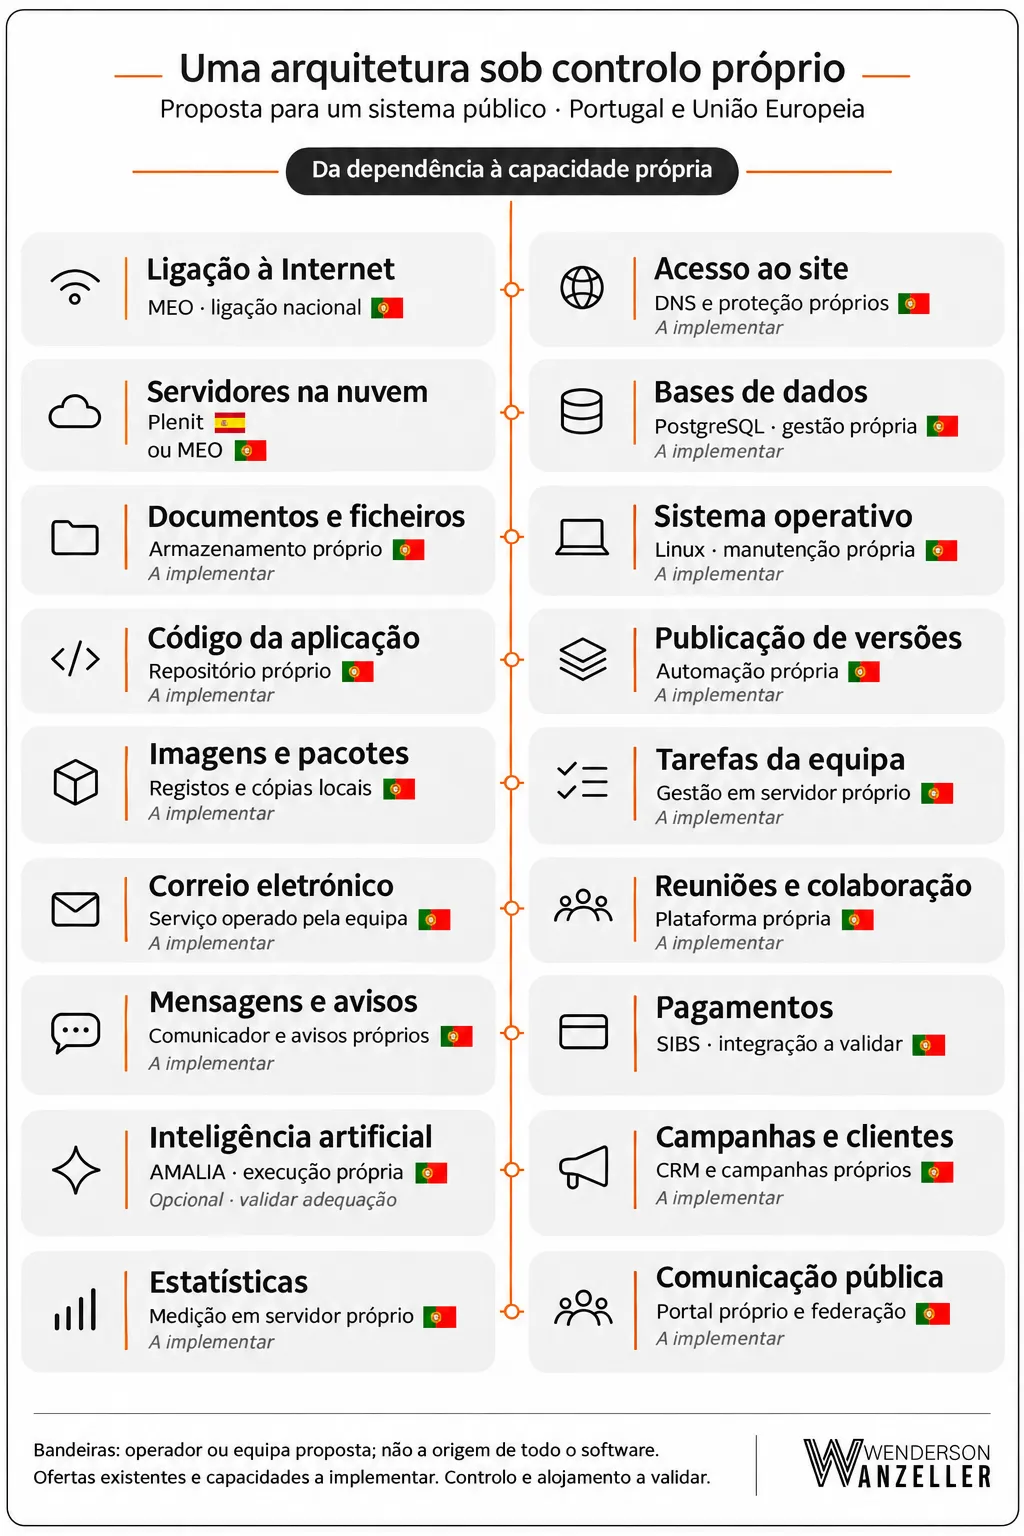
Para concretizar esta arquitetura, o Service Manual britânico oferece uma orientação de desenvolvimento gradual, com testes e aprendizagem antes da expansão. O calendário do piloto deve resultar dos requisitos, da equipa disponível, da contratação e dos testes necessários. A tabela organiza as entregas e os critérios para avançar.
| Entrega | O que demonstrar para avançar |
|---|---|
| 1. Sistema e responsabilidade definidos | Um problema concreto, utilizadores identificados e um mapa de todas as dependências necessárias. Equipa, orçamento, operadores, calendário fundamentado e critérios de aceitação definidos. |
| 2. Serviço completo em ambiente controlado | Executar o percurso do pedido à resposta, incluindo dados, documentos e avisos. Demonstrar os acessos administrativos e a capacidade de manter e atualizar cada componente, identificando o que ainda depende de terceiros. |
| 3. Piloto validado com utilizadores | Testar qualidade, segurança, custos e utilização com uma equipa de avaliação distinta da de desenvolvimento. Demonstrar portabilidade e operação sem as plataformas externas que o projeto se propôs substituir. |
| 4. Serviço reutilizável e sustentado | Disponibilizar componentes, documentação e condições de integração para outras entidades. Identificar o operador, o suporte, o financiamento e a capacidade necessária antes de ampliar a utilização. |
Do piloto público a uma capacidade reutilizável
-
- Entrega
- 1. Sistema e responsabilidade definidos
- O que demonstrar para avançar
- Um problema concreto, utilizadores identificados e um mapa de todas as dependências necessárias. Equipa, orçamento, operadores, calendário fundamentado e critérios de aceitação definidos.
-
- Entrega
- 2. Serviço completo em ambiente controlado
- O que demonstrar para avançar
- Executar o percurso do pedido à resposta, incluindo dados, documentos e avisos. Demonstrar os acessos administrativos e a capacidade de manter e atualizar cada componente, identificando o que ainda depende de terceiros.
-
- Entrega
- 3. Piloto validado com utilizadores
- O que demonstrar para avançar
- Testar qualidade, segurança, custos e utilização com uma equipa de avaliação distinta da de desenvolvimento. Demonstrar portabilidade e operação sem as plataformas externas que o projeto se propôs substituir.
-
- Entrega
- 4. Serviço reutilizável e sustentado
- O que demonstrar para avançar
- Disponibilizar componentes, documentação e condições de integração para outras entidades. Identificar o operador, o suporte, o financiamento e a capacidade necessária antes de ampliar a utilização.
Com resultados demonstrados, Portugal pode ampliar uma oferta de infraestrutura e serviços partilhados: alojamento, bases de dados, armazenamento, mensagens e ferramentas de desenvolvimento, com suporte para entidades públicas e empresas de pequena, média e grande dimensão. A escala deve crescer sobre capacidades comprovadas, com investimento nas lacunas identificadas e manutenção continuada. O resultado pretendido é permitir que organizações de diferentes setores desenvolvam e operem os seus sistemas com maior autonomia.
Continuidade do estudo técnico
O passo seguinte é implementar o piloto e usar os resultados para desenvolver e validar um framework, ou quadro de referência, aplicável ao sistema completo. Esse trabalho deve articular o Plano Nacional de Nuvem Soberana com referenciais como o Cloud Sovereignty Framework da Comissão Europeia, já utilizado na contratação de nuvem. Critérios, evidências e testes poderiam então apoiar as decisões das empresas e a elaboração de requisitos de contratação pública, após validação técnica e jurídica. A figura apresenta a arquitetura proposta; o framework permanece como desenvolvimento futuro deste estudo.
Conclusão
Um serviço prestado em Portugal pode continuar sujeito a decisões tomadas fora do país. O cenário analisado mostra como essa dependência atravessa o acesso à Internet, os servidores, os dados, as mensagens, os pagamentos e os meios de desenvolvimento. A entidade responde perante cidadãos e clientes, mas pode não ter autoridade nem meios para agir sobre uma componente indispensável à sua atividade.
Os casos documentados mostram que uma falha externa pode interromper serviços locais e que uma restrição pode impedir o acesso a recursos que continuam tecnicamente disponíveis. As causas são distintas; a questão comum é o controlo que permanece fora da organização. O portal fictício permite explicar esses mecanismos, sem medir a sua prevalência em Portugal nem prever uma interrupção generalizada. A conclusão técnica é que a disponibilidade de um sistema, por si só, não demonstra soberania sobre ele.
A resposta proposta é desenvolver capacidade em Portugal, articulando as estruturas públicas existentes com empresas, universidades e startups. Isso exige investimento em infraestrutura, equipas e serviços que possam ser administrados, mantidos e alterados sob controlo definido. Software aberto e cooperação europeia podem apoiar esse esforço; a capacidade efetiva tem de ser demonstrada na operação. Usar soluções globais hoje pode ser necessário. Desenvolver alternativas deve, por isso, fazer parte do investimento atual, com financiamento para a sua evolução e manutenção.
Um piloto público completo oferece um primeiro passo concreto: resolver um problema delimitado, demonstrar o controlo das funções necessárias e tornar as capacidades validadas reutilizáveis por outras entidades e empresas de diferentes dimensões. Os resultados poderão sustentar o quadro de referência proposto como continuidade deste estudo. O objetivo é transformar a dependência identificada em capacidade de desenvolvimento e operação em Portugal, antes de uma interrupção ou restrição reduzir a margem de escolha.
Quem controla o código e a infraestrutura decide a próxima versão.
— Wenderson Wanzeller
Convite à colaboração
Convido entidades públicas, empresas, universidades, centros de investigação e profissionais de tecnologia a colaborar na implementação e avaliação do piloto proposto, contribuindo com competências, infraestrutura ou desenvolvimento de soluções. Entre em contacto comigo para participar.
Referências
As referências sustentam as afirmações do texto, as tabelas e as três figuras. A investigação fundamenta os conceitos e os mecanismos de dependência; a documentação identifica funções e operadores; os relatos institucionais e as reportagens documentam os incidentes. A presença de uma fonte não equivale a uma certificação do fornecedor. O portal fictício, a avaliação qualitativa do impacto e as propostas de desenvolvimento são contribuições deste estudo. Fontes consultadas até 17 de novembro de 2026. Os trabalhos anteriores são usados para explicar conceitos e mecanismos, sem estimar a dependência atual de Portugal.
Investigação e referenciais técnicos
- Brandl, J.; Holzbauer, F.; Kaplan, A.; Ullrich, J.; Dabrowski, A. (2026). EU Digital Sovereignty in Practice: A Technical Assessment of Digital Infrastructure Dependencies. Proceedings of the 2026 ACM Internet Measurement Conference, pp. 135–153. 12 de outubro de 2026. DOI: 10.1145/3777912.3839811. Enquadramento das dependências da operação.
- Kashaf, A.; Sekar, V.; Agarwal, Y. (2020). Analyzing Third Party Service Dependencies in Modern Web Services: Have We Learned from the Mirai-Dyn Incident? Proceedings of the ACM Internet Measurement Conference (IMC ’20), pp. 634–647. DOI: 10.1145/3419394.3423664. Dependências diretas e indiretas de DNS, distribuição de conteúdos e validação de certificados; apoio ao primeiro cenário.
- Malka, J.; Zacchiroli, S.; Zimmermann, T. (2025). Does Functional Package Management Enable Reproducible Builds at Scale? Yes. 2025 IEEE/ACM 22nd International Conference on Mining Software Repositories (MSR), pp. 775–787. DOI: 10.1109/MSR66628.2025.00115. Enquadramento de código, imagens e pacotes.
- Autio, C.; Schwartz, R.; Dunietz, J.; Jain, S.; Stanley, M.; Tabassi, E.; Hall, P.; Roberts, K. (2024). Artificial Intelligence Risk Management Framework: Generative Artificial Intelligence Profile. National Institute of Standards and Technology, NIST AI 600-1. DOI: 10.6028/NIST.AI.600-1. Enquadramento da inteligência artificial integrada.
- Fratini, S.; Hine, E.; Novelli, C.; Roberts, H.; Floridi, L. (2024). Digital Sovereignty: A Descriptive Analysis and a Critical Evaluation of Existing Models. Digital Society, 3, artigo 59. DOI: 10.1007/s44206-024-00146-7. Revisão de 271 artigos e avaliação de modelos de governação; fundamenta a articulação institucional.
- Wang, B.; Ciriello, R. F.; Richter, A. (2026). Digital Sovereignty. Business & Information Systems Engineering. Publicado em 24 de agosto de 2026. DOI: 10.1007/s12599-026-01018-9. Enquadramento conceptual da soberania e das perguntas de controlo aplicadas aos cenários; não é uma escala de certificação.
- Poell, T.; Nieborg, D.; van Dijck, J. (2019). Platformisation. Internet Policy Review, 8(4). DOI: 10.14763/2019.4.1425. Referência conceptual sobre plataformas e relação com o público.
Documentação das ferramentas e alternativas
- Infraestrutura e componentes da arquitetura proposta. Plenit, regiões e componentes de infraestrutura · Plenit, identificação da sociedade espanhola · MEO, funcionalidades dos servidores privados (PDF) · PostgreSQL, descrição do sistema de bases de dados. A figura distingue ofertas identificadas de operação própria a implementar; não certifica fornecedores. Base documental da Figura 3 e das opções de infraestrutura do piloto.
- Código e cópias de repositórios. GitHub Docs, Backing up a repository.
- Imagens e pacotes. Docker Hub · npm, documentação do registo público · Composer e Packagist · Operação do Packagist.org · Sede da Packagist Conductors. A identificação do operador sustenta a indicação de origem do Packagist no texto e na Figura 1.
- Acesso e proteção do site. Cloudflare, documentação de base. Apoio à função de encaminhamento e proteção descrita no mapa e nas ferramentas.
- Servidores, bases de dados e documentos na AWS. Amazon S3, objetos e permissões · Amazon EC2, servidores · Amazon RDS, bases de dados.
- Suspensão de acesso e sanções aplicáveis na AWS. AWS Customer Agreement, secções 4 e 11.6.
- Alojamento e armazenamento no Microsoft Azure. Microsoft, máquinas virtuais · Microsoft, Azure Blob Storage · Azure SQL Database.
- Windows: suporte e telemetria. Microsoft, suporte do Windows Server · Microsoft, configuração dos dados de diagnóstico.
- Conectividade por satélite. Starlink.
- Mensagens e pagamentos por API. Stripe, confirmação de pagamento · Meta, WhatsApp Business Platform · Twilio SendGrid, envio de correio eletrónico · Telegram Bot API · Telegram, base da equipa.
- Inteligência artificial integrada: APIs e evolução do serviço. OpenAI, descontinuações · DeepSeek, documentação da API · Alibaba Cloud, API do Qwen.
- Ulrich, M. (2016). Addressing Cascading Failures. Capítulo 22 de Site Reliability Engineering: How Google Runs Production Systems. O’Reilly. Referência técnica sobre esgotamento de recursos, tempos de espera e propagação de falhas.
- Correio eletrónico e ficheiros de trabalho. Microsoft, descrição do Exchange Online · Microsoft, armazenamento dos ficheiros no Teams. Apoio às funções de Outlook/Microsoft 365, Teams, SharePoint e OneDrive.
- Tarefas, automatização e identificação do fornecedor. Trello · Exportação do Azure Boards · Serviços do Azure DevOps · Atlassian, Trello e sede. Funções do Azure DevOps e do Trello; identificação do grupo Atlassian no texto e no mapa.
- Campanhas, CRM e medição. Mailchimp, guia de utilização · Intuit, aquisição do Mailchimp · Meta Lead Ads · Salesforce, gestão de leads · Google Analytics, eventos · Meta Pixel, eventos. O guia descreve a função de campanhas; a aquisição documenta a identificação do grupo no mapa.
- Linux como base para alternativas. The Linux Kernel, regras de licenciamento. Apoio à utilização de software aberto na tabela de alternativas e na Figura 3.
- Capacidades identificadas em Portugal: alojamento e gestão. MEO, servidores privados · domínios.pt, gestão de servidores.
- Alternativas: meios de pagamento em Portugal. SIBS Payment Gateway, adesão.
Casos documentados
- Interrupção do Microsoft 365 na Administração Pública portuguesa. Comunicado da Secretaria-Geral do Governo, 13 de novembro de 2026 · Relatório preliminar da Microsoft, 15 de novembro de 2026 (PDF).
- Cloudflare (2025). Cloudflare outage on November 18, 2025 · ECO, impacto em Portugal.
- Resend (2025). Incident report for November 18, 2025.
- Falhas após a atualização do CrowdStrike Falcon. CrowdStrike, análise do incidente · Microsoft, estimativa de dispositivos atingidos · Lusa, declarações da ANA sobre os aeroportos portugueses, 19 de julho de 2024.
- GitHub. Global software collaboration in the face of sanctions (2019) · Advancing developer freedom: GitHub is fully available in Iran (2021).
- Chaturvedi, Arpan / Reuters (30 de julho de 2025). Microsoft restores services to Russia-backed Nayara Energy, republicado pelo MarketScreener. Inclui confirmação da Microsoft.
- Microsoft, Teresa Hutson. Resposta aos relatores especiais das Nações Unidas sobre a Addameer (PDF disponibilizado pelo ACNUDH, em resposta à comunicação de 8 de setembro de 2025), pp. 1–2.
- Amazon Web Services (2025). Summary of the Amazon DynamoDB Service Disruption in the Northern Virginia (US-EAST-1) Region. Relato técnico do incidente de outubro de 2025.
Iniciativas públicas e execução da proposta
- Competências da ARTE. Decreto-Lei n.º 43/2012, na redação do Decreto-Lei n.º 96/2025, artigos 3.º e 4.º-A.
- Coordenação intersetorial da transformação digital. Decreto-Lei n.º 85/2026, de 13 de abril: Rede de Simplificação e Tecnologias do Estado, artigos 2.º a 6.º.
- Estratégia Digital Nacional: Plano de Ação 2026–2027. Governo de Portugal, apresentação de 29 de dezembro de 2025. Enquadramento da inovação, competências e infraestruturas.
- Plano Nacional de Nuvem Soberana. Resolução do Conselho de Ministros n.º 102/2026.
- Direction interministérielle du numérique (DINUM). Tchap.
- Redes sociais abertas e iniciativa europeia. EDPS, balanço e encerramento do piloto EU Voice/EU Video (2024) · Mastodon, documentação · PeerTube, funcionamento e alojamento. Apoio aos exemplos de comunicação pública e serviços federados.
- AMALIA: modelo aberto desenvolvido em Portugal. Governo de Portugal, apresentação de 1 de julho de 2026. Base para avaliar uma componente de IA em execução própria.
- GOV.UK, Service Manual (atualizado em 2022). Agile and government services: an introduction. Orientação institucional sobre desenvolvimento gradual e testes com utilizadores. As entregas do piloto constituem uma proposta deste estudo.
- Comissão Europeia, Direção-Geral dos Serviços Digitais (2026). Sovereign Cloud Framework explained, 1 de junho. Referencial existente para avaliação de fornecedores de nuvem, utilizado na contratação europeia; enquadra a continuidade proposta para este estudo.
Termos técnicos
Definições breves dos termos usados no texto, nas tabelas e nas figuras.
| Termo | O que significa |
|---|---|
| Acesso administrativo (root) | Permissões para configurar e gerir um sistema. Em Linux, root é a conta com o nível mais elevado de controlo. |
| API | Interface pela qual uma aplicação pede a outra que execute uma ação ou devolva dados. |
| Armazenamento de objetos | Guarda ficheiros, como PDFs e imagens, como unidades identificadas individualmente. Amazon S3 e Azure Blob Storage são exemplos desta forma de armazenamento. |
| Base de dados | Conjunto organizado de registos que uma aplicação pode consultar e alterar, como pedidos, clientes e pagamentos. Distingue-se do armazenamento dos respetivos documentos. |
| Código aberto (open source) | Software cuja licença permite consultar, utilizar, modificar e redistribuir o código, respeitando as condições dessa licença. Não garante, por si só, controlo da operação. |
| Compilação e reconstrução reprodutível | A compilação transforma código em programas executáveis. Uma construção é reprodutível quando repetir o processo, com os mesmos elementos e condições definidos, produz ficheiros idênticos. |
| CRM | Sistema para gerir contactos, histórico de atendimento e oportunidades de venda. |
| DNS | Sistema que indica, entre outras informações, o endereço associado a um nome de domínio. Permite encaminhar o acesso ao serviço correspondente. |
| Domínio | Nome que identifica um endereço na Internet, como o do site de uma organização. Controlar o domínio não significa controlar os servidores ou as plataformas a que está ligado. |
| Framework ou quadro de referência | Conjunto organizado de critérios, procedimentos e evidências para orientar uma avaliação ou um projeto. Neste estudo, o quadro aplicado ao sistema completo é uma proposta a desenvolver e validar. |
| Imagem de contentor | Pacote com a aplicação e os componentes necessários para a executar num ambiente isolado. Pode ser guardado num registo próprio ou num serviço externo. |
| Integração | Ligação entre sistemas para trocar informação ou executar tarefas. Pode fazer uma função depender da resposta de um serviço externo. |
| Interoperabilidade | Capacidade de sistemas diferentes comunicarem e utilizarem a informação que trocam. |
| Modelo de linguagem (LLM) | Modelo de inteligência artificial que processa e gera texto. Pode ser consultado por uma API externa ou executado numa infraestrutura administrada pela organização. |
| Monólito | Aplicação cujas funções são publicadas e executadas como uma unidade. O alcance de uma falha depende também da programação e do isolamento das integrações. |
| Nuvem (cloud) | Recursos informáticos disponibilizados através de uma rede, como servidores, bases de dados e armazenamento. O controlo efetivo depende da arquitetura, da administração e do contrato. |
| Pacote de software | Código ou outro componente distribuído numa versão que pode ser usada por outra aplicação. |
| Pipeline de entrega | Sequência automatizada de passos para testar, preparar e publicar uma versão do software. |
| Portabilidade | Capacidade de transferir dados ou aplicações para outro ambiente e continuar a utilizá-los, com as adaptações necessárias. |
| Protocolo aberto e federação | Um protocolo aberto define regras públicas de comunicação. A federação permite que serviços administrados separadamente comuniquem por regras comuns, como nas redes sociais abertas. |
| Repositório e registo de pacotes | Um repositório de código conserva ficheiros e o histórico de alterações. Um registo de pacotes ou imagens distribui componentes prontos a utilizar. São funções diferentes da cadeia de desenvolvimento. |
| Servidor | Computador físico ou virtual que executa aplicações ou disponibiliza recursos a outros sistemas e utilizadores. |
| Telemetria | Dados de diagnóstico recolhidos e eventualmente enviados sobre o funcionamento de um sistema. O destino e os controlos disponíveis dependem do software e da configuração. |
Glossário de termos do estudo
-
- Termo
- Acesso administrativo (root)
- O que significa
- Permissões para configurar e gerir um sistema. Em Linux, root é a conta com o nível mais elevado de controlo.
-
- Termo
- API
- O que significa
- Interface pela qual uma aplicação pede a outra que execute uma ação ou devolva dados.
-
- Termo
- Armazenamento de objetos
- O que significa
- Guarda ficheiros, como PDFs e imagens, como unidades identificadas individualmente. Amazon S3 e Azure Blob Storage são exemplos desta forma de armazenamento.
-
- Termo
- Base de dados
- O que significa
- Conjunto organizado de registos que uma aplicação pode consultar e alterar, como pedidos, clientes e pagamentos. Distingue-se do armazenamento dos respetivos documentos.
-
- Termo
- Código aberto (open source)
- O que significa
- Software cuja licença permite consultar, utilizar, modificar e redistribuir o código, respeitando as condições dessa licença. Não garante, por si só, controlo da operação.
-
- Termo
- Compilação e reconstrução reprodutível
- O que significa
- A compilação transforma código em programas executáveis. Uma construção é reprodutível quando repetir o processo, com os mesmos elementos e condições definidos, produz ficheiros idênticos.
-
- Termo
- CRM
- O que significa
- Sistema para gerir contactos, histórico de atendimento e oportunidades de venda.
-
- Termo
- DNS
- O que significa
- Sistema que indica, entre outras informações, o endereço associado a um nome de domínio. Permite encaminhar o acesso ao serviço correspondente.
-
- Termo
- Domínio
- O que significa
- Nome que identifica um endereço na Internet, como o do site de uma organização. Controlar o domínio não significa controlar os servidores ou as plataformas a que está ligado.
-
- Termo
- Framework ou quadro de referência
- O que significa
- Conjunto organizado de critérios, procedimentos e evidências para orientar uma avaliação ou um projeto. Neste estudo, o quadro aplicado ao sistema completo é uma proposta a desenvolver e validar.
-
- Termo
- Imagem de contentor
- O que significa
- Pacote com a aplicação e os componentes necessários para a executar num ambiente isolado. Pode ser guardado num registo próprio ou num serviço externo.
-
- Termo
- Integração
- O que significa
- Ligação entre sistemas para trocar informação ou executar tarefas. Pode fazer uma função depender da resposta de um serviço externo.
-
- Termo
- Interoperabilidade
- O que significa
- Capacidade de sistemas diferentes comunicarem e utilizarem a informação que trocam.
-
- Termo
- Modelo de linguagem (LLM)
- O que significa
- Modelo de inteligência artificial que processa e gera texto. Pode ser consultado por uma API externa ou executado numa infraestrutura administrada pela organização.
-
- Termo
- Monólito
- O que significa
- Aplicação cujas funções são publicadas e executadas como uma unidade. O alcance de uma falha depende também da programação e do isolamento das integrações.
-
- Termo
- Nuvem (cloud)
- O que significa
- Recursos informáticos disponibilizados através de uma rede, como servidores, bases de dados e armazenamento. O controlo efetivo depende da arquitetura, da administração e do contrato.
-
- Termo
- Pacote de software
- O que significa
- Código ou outro componente distribuído numa versão que pode ser usada por outra aplicação.
-
- Termo
- Pipeline de entrega
- O que significa
- Sequência automatizada de passos para testar, preparar e publicar uma versão do software.
-
- Termo
- Portabilidade
- O que significa
- Capacidade de transferir dados ou aplicações para outro ambiente e continuar a utilizá-los, com as adaptações necessárias.
-
- Termo
- Protocolo aberto e federação
- O que significa
- Um protocolo aberto define regras públicas de comunicação. A federação permite que serviços administrados separadamente comuniquem por regras comuns, como nas redes sociais abertas.
-
- Termo
- Repositório e registo de pacotes
- O que significa
- Um repositório de código conserva ficheiros e o histórico de alterações. Um registo de pacotes ou imagens distribui componentes prontos a utilizar. São funções diferentes da cadeia de desenvolvimento.
-
- Termo
- Servidor
- O que significa
- Computador físico ou virtual que executa aplicações ou disponibiliza recursos a outros sistemas e utilizadores.
-
- Termo
- Telemetria
- O que significa
- Dados de diagnóstico recolhidos e eventualmente enviados sobre o funcionamento de um sistema. O destino e os controlos disponíveis dependem do software e da configuração.
Como citar este estudo
Wanzeller, W. (2026). Soberania digital: quem controla os sistemas de que dependemos? [Estudo técnico]. https://wendersonwanzeller.com/pt-pt/blog/soberania-digital-quem-controla-os-sistemas-de-que-dependemos/



Comentários convidados
Leituras de especialistas
Especialistas e amigos são bem-vindos para acrescentar leituras autenticadas e publicadas após curadoria editorial.